Cevap-önce özet
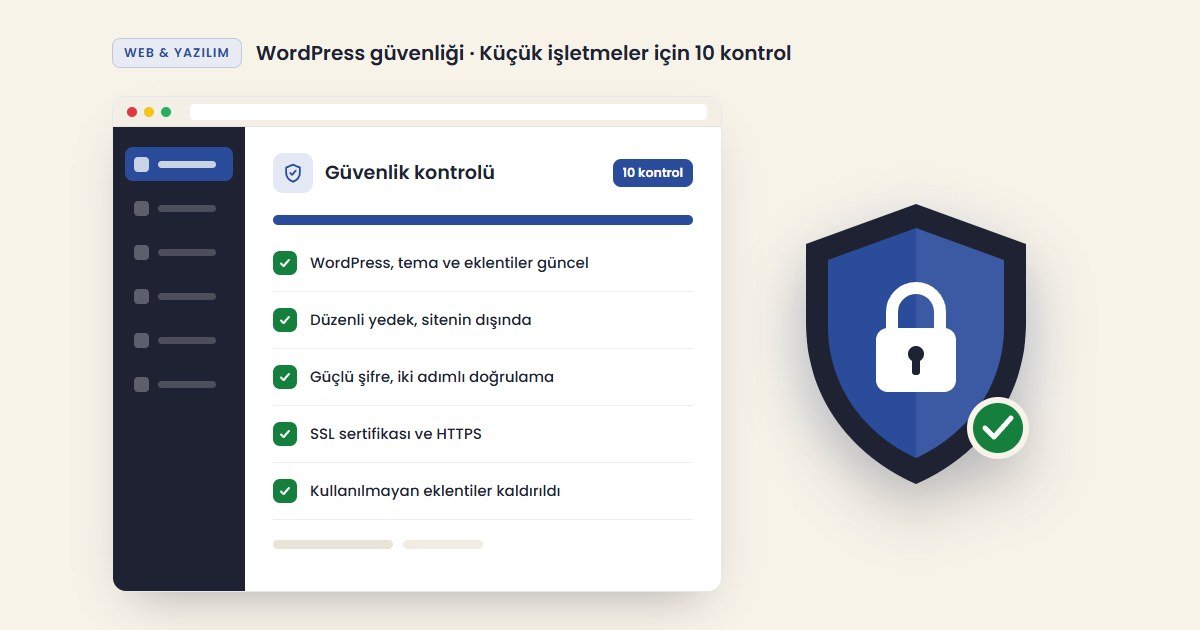
Küçük işletme siteleri çoğunlukla seçildikleri için değil, otomatik taramalarda açık bulundukları için hacklenir. En sık giriş yolları güncellenmemiş eklenti ve temalar, zayıf ya da tekrar kullanılan parolalar, korsan (nulled) eklentiler ve desteği bitmiş PHP sürümleridir. WordPress güvenliği için on temel kontrol bu kapıların çoğunu kapatır: güncelleme, iki aşamalı doğrulama, rol düzeni, eklenti hijyeni, denenmiş yedek, HTTPS, dosya düzenlemeyi kapatma, giriş sınırı ve güvenlik duvarı, güvenlik başlıkları ve izleme. Hiçbir site yüzde yüz güvenli değildir; amaç riski düşürmek ve bir sorun olduğunda hızlı geri dönebilmektir.
Küçük işletme siteleri neden hacklenir?
“Benim sitemde çalınacak ne var ki?” sorusunu sık duyuyoruz. Cevap şu: saldırıların büyük kısmı bir hedef seçmez. Otomatik araçlar internetteki siteleri sırayla tarar; bilinen bir açığı olan eklentiyi, eski bir WordPress sürümünü ya da tahmin edilebilir bir yönetici parolasını bulduğu yere girer. WordPress’in kendi belgesi de kaba kuvvet (brute force) saldırılarını, kullanıcı adı–parola kombinasyonlarını otomatik olarak deneyen ve çoğu zaman bot ağlarından gelen girişimler diye tanımlıyor. Bu taramalarda bir kuaförün sitesi ile büyük bir mağazanın sitesi arasında fark yoktur.
Ele geçirilen küçük bir site de saldırgan için değerlidir: istenmeyen e-posta göndermek, ziyaretçiyi sahte sayfalara yönlendirmek, sitenize gizli bağlantılar ya da sayfalar eklemek veya başka sitelere saldırmak için kullanılabilir. Sonuçta site Google’da uyarıyla görünebilir, barındırma firması siteyi kapatabilir ve alan adınızdan giden e-postalar kara listeye düşebilir. Asıl zarar çoğu zaman verinin kendisinden çok, itibar ve iş kaybıdır.
WordPress’in güvenlik belgesinin çıkış noktası, kusursuz güvenli bir sistemin olmadığıdır. Yapılacak iş, riski azaltmak ve sorun çıktığında hızlı toparlanmaktır.
En yaygın dört giriş yolu
- Güncellenmemiş eklenti ve temalar: Bir eklentide açık bulunup düzeltme yayımlandığında, açığın ayrıntısı da kamuya açık hâle gelir. Güncellemeyi yapmayan siteler bundan sonra otomatik taramaların kolay hedefidir. WordPress, kullanılmayan eklentilerin silinmesini ve kalanların güncel tutulmasını öneriyor.
- Zayıf ya da tekrar kullanılan parola: “admin” kullanıcı adı, firma adı ve yıl gibi tahmin edilebilir parolalar ya da başka bir yerde sızmış bir parolanın tekrar kullanılması, kaba kuvvet denemelerinin en kolay kazandığı durumdur.
- Korsan (nulled) eklenti ve temalar: Ücretli bir eklentinin “ücretsiz” dağıtılan kopyaları çoğu zaman içine eklenmiş zararlı kod ya da arka kapıyla gelir; üstelik güncelleme almaz. WordPress, eklenti ve temaların yalnızca güvenilir kaynaklardan, yani WordPress.org dizininden ya da tanınmış geliştiricilerden yüklenmesini öneriyor.
- Desteği bitmiş PHP sürümü: WordPress.org bugün PHP 8.3 veya üzerini öneriyor. WordPress daha eski sürümlerde de çalışabiliyor, ancak WordPress’in kendi gereksinim sayfasına göre bu sürümlerin resmî desteği bitmiştir ve sitenizi güvenlik açıklarına maruz bırakabilir.
Bunlara ofis bilgisayarındaki bir zararlı yazılımın parolaları çalması ve barındırma panelinin ya da FTP hesabının ayrı bir kapı olarak unutulması da eklenebilir. Yani sorun her zaman WordPress’in içinde başlamaz.
WordPress güvenlik önlemleri: 10 kontrol
Aşağıdaki liste, WordPress.org’un “Hardening WordPress” (WordPress’i sertleştirme) belgesi ve kaba kuvvet saldırıları rehberiyle uyumlu, bir işletme sitesinde uygulanabilir temel kontrollerdir. Hepsi teknik bilgi gerektirmez; bir kısmını siz, bir kısmını sitenizi yöneten geliştirici ya da barındırma firmanız yapar.
- Güncelleme: WordPress çekirdeği, eklentiler ve tema güncel olsun. WordPress 3.7’den beri küçük sürüm ve güvenlik güncellemeleri çoğu sitede arka planda kendiliğinden uygulanıyor; büyük sürümler ve eklentiler için düzenli bir güncelleme günü belirleyin. Güncellemeden önce yedek alın.
- İki aşamalı doğrulama: Tüm yöneticiler ve yetkili kullanıcılar için parolanın yanında ikinci bir doğrulama adımı açın. WordPress çekirdeğinde yerleşik iki aşamalı doğrulama yoktur; bir eklenti ya da kimlik sağlayıcıyla eklenir. WordPress’in rehberi, oltalamaya dayanıklı bir seçenek olarak geçiş anahtarlarını (passkey) da anıyor.
- Yönetici hesapları ve roller: “admin” adlı kullanıcı kullanmayın, yönetici sayısını en aza indirin. Blog yazan kişiye Yazar ya da Editör, mağaza siparişlerini izleyen kişiye yalnız o işin rolünü verin. İşten ayrılan çalışanın ve projesi biten ajansın hesabını kapatın.
- Eklenti hijyeni: Kullanmadığınız eklenti ve temaları devre dışı bırakmakla yetinmeyin, silin. Uzun süredir güncelleme almayan bir eklentinin yerine bakımı süren bir alternatif arayın. Korsan eklenti kullanmayın.
- Yedek ve geri dönüş: Dosyaların ve veritabanının düzenli, tarihli yedeği olsun ve en az bir kopya sitenin bulunduğu sunucunun dışında dursun. Önemli olan yedeğin varlığı değil, geri yüklenebildiğidir; geri yüklemeyi arada bir deneyin.
- HTTPS: Sitenin tamamı, özellikle yönetim paneli ve giriş sayfası şifreli bağlantıyla açılsın. Dosya aktarımında FTP yerine SFTP kullanın. SSL sertifikası bağlantıyı korur ama sitedeki açıkları kapatmaz.
- Panelden dosya düzenlemeyi kapatma:
wp-config.phpdosyasınadefine( 'DISALLOW_FILE_EDIT', true );satırı eklendiğinde, panelden tema ve eklenti dosyalarını düzenleme ekranı kapanır. Böylece bir yönetici hesabı ele geçirilse bile kod eklemek zorlaşır. WordPress’in belirttiği gibi bu tek başına her zararlı yüklemeyi engellemez. - Giriş denemesi sınırı ve güvenlik duvarı (WAF): Giriş sayfasına art arda yapılan denemeler sınırlansın. WordPress’in rehberi bunu mümkünse CDN, güvenlik duvarı ya da sunucu düzeyinde yapmayı öneriyor; bu yapılamıyorsa bir güvenlik eklentisi de iş görür. Kullanmıyorsanız XML-RPC erişimini kapatın ya da koruyun.
- Güvenlik başlıkları: Tarayıcıya sitenizin nasıl davranacağını söyleyen HTTP başlıkları eklenebilir: yalnızca HTTPS kullanılmasını isteyen HSTS, sitenin başka sitelerde çerçeve içinde açılmasını engelleyen başlıklar, MIME türü tahminini kapatan
X-Content-Type-Options: nosniff,Referrer-PolicyvePermissions-Policy. İçerik güvenlik politikası (CSP) güçlüdür ama yanlış kurulursa sitenin bölümlerini bozabilir; dikkatle ve test ederek eklenmelidir. - İzleme: Sitenin erişilebilirliğini, SSL süresini ve başarısız giriş denemelerini izleyin; dosyalarda beklenmeyen değişiklik olup olmadığını kontrol eden bir düzen kurun. Google Search Console’a sitenizi ekleyin; Google zararlı içerik ya da hacklenme tespit ederse bunu “Güvenlik sorunları” raporunda gösterir.
Bu kontrollerin çoğu yeni bir site kurulurken baştan yapıldığında neredeyse hiç ek emek gerektirmez. Web tasarım projelerinde güvenlik ayarlarını teslimden önce yapmak, yıllar sonra eski bir siteyi toparlamaktan çok daha kolaydır. Ödeme ve müşteri verisi tutan e-ticaret sitelerinde ise aynı liste daha sık gözden geçirilmelidir.
İlgili hizmet
Siber güvenlik hizmeti
WordPress sitenizi, e-postanızı ve erişimlerinizi tarıyor, öncelik sırasına göre sertleştiriyor, yedek planını kuruyoruz. Hacklenmiş siteler için temizlik ve Google inceleme talebi de kapsamda.
WordPress siteniz hacklendiyse ilk adımlar
Ana sayfanızda tanımadığınız bir içerik, Google’da uyarı, barındırma firmasından kapatma bildirimi ya da sizin açmadığınız yeni bir yönetici hesabı gördüyseniz, sakin kalıp şu sırayla ilerleyin:
- Not alın: Ne gördüğünüzü, ne zaman fark ettiğinizi ve son günlerde yapılan değişiklikleri (yeni eklenti, tema değişikliği) yazın. Bu kayıt, hem temizliği yapacak kişinin hem de olası bir KVKK bildiriminin temelidir.
- Barındırma firmanıza haber verin: Paylaşımlı sunucularda sorun yalnız sizin sitenizle sınırlı olmayabilir; firma ayrıca önlem alıyor olabilir.
- Mevcut durumun kopyasını alın: Temizliğe başlamadan önce, bozuk da olsa sitenin bir yedeğini saklayın. İnceleme için gerekebilir.
- Tüm erişimleri sıfırlayın: WordPress yöneticileri, barındırma paneli, FTP/SFTP ve veritabanı parolalarını değiştirin;
wp-config.phpiçindeki gizli anahtarları yenileyerek açık oturumları kapatın. Parolaları değiştirdiğiniz bilgisayarı da zararlı yazılıma karşı tarayın. - Zararlı kodu temizleyin, açığı kapatın: Çekirdek dosyaları resmî kopyalarıyla değiştirin, eklenti ve temaları güvenilir kaynaktan yeniden kurun, değiştirilmiş dosyaları ve veritabanını inceleyin. Temiz bir yedek varsa geri yüklemek hızlı bir yoldur, ama giriş yolu kapatılmadan geri yüklenen site yeniden hacklenir.
- Güncelleyin ve parolaları yeniden değiştirin: Site temizlendikten sonra her şeyi güncelleyin; WordPress, parolaların temizlikten sonra bir kez daha değiştirilmesini öneriyor.
- Google’dan inceleme isteyin: Search Console’daki Güvenlik sorunları raporunda sorunu sitenin tamamında düzelttiğinizi açıklayarak inceleme isteğinde bulunun.
Bir saldırıyı bildirmek isterseniz Ulusal Siber Olaylara Müdahale Merkezi’nin (USOM) siber ihbar süreçleri de bir başvuru kanalıdır.
Kişisel veri sızdıysa: KVKK’da 72 saatlik bildirim
Sitenizde iletişim formu kayıtları, üyelik ya da sipariş bilgileri gibi kişisel veriler tutuluyorsa, hacklenme aynı zamanda bir kişisel veri ihlali olabilir. 6698 sayılı Kanun’un 12. maddesi, işlenen verilerin kanuna aykırı şekilde başkalarınca elde edilmesi hâlinde veri sorumlusunun bu durumu en kısa sürede ilgili kişiye ve Kurul’a bildirmesini istiyor.
Kişisel Verileri Koruma Kurulu, 24.01.2019 tarihli ve 2019/10 sayılı kararında “en kısa süre” ifadesini 72 saat olarak yorumladı. Buna göre ihlali öğrendiğiniz andan itibaren gecikmeden ve en geç 72 saat içinde Kurul’a bildirim yapılır; bildirim, Kurum’un yayımladığı Kişisel Veri İhlal Bildirim Formu ile ve yalnızca veri sorumlusu tarafından yapılır. Tüm bilgiler aynı anda verilemiyorsa aşamalı olarak tamamlanabilir; makul bir gerekçeyle geç kalınırsa gecikmenin nedeni de açıklanır. Etkilenen kişiler belirlendikten sonra onlara da makul olan en kısa sürede, mümkünse doğrudan haber verilir.
Bu bölüm genel bilgi amaçlıdır; ihlalin bildirim gerektirip gerektirmediğini ve bildirimin içeriğini hukukçunuzla birlikte değerlendirin. Teknik tarafta yapılabilecek en faydalı şey, yukarıdaki not alma adımını eksiksiz tutmaktır: neyin, ne zaman, hangi yoldan ve kaç kişiyi etkileyerek olduğunu gösteren bir kayıt.
Güvenlik tek seferlik iş değil: bakımı kim yapacak?
Bugün güvenli kurulmuş bir site, bir yıl hiç dokunulmazsa yeniden risk altına girer; çünkü eklentilerde yeni açıklar bulunur, PHP sürümlerinin desteği biter. Bu yüzden siteyi yaptırırken “güncellemeleri ve yedek kontrolünü kim yapacak?” sorusunu baştan netleştirin. Bakımı kendiniz yapabilir ya da ayrı bir hizmet olarak bırakabilirsiniz; bunun toplam maliyete etkisini web sitesi fiyatları yazımızda anlattık.
Hazır eklentilerle karşılanamayan, özel iş akışı ve hassas veri içeren projelerde ise erişim yetkileri ve veri saklama baştan tasarlanmalıdır; bu tür ihtiyaçlar için özel yazılım sayfamıza göz atabilirsiniz. Seven’s Design olarak sitenizin hangi kontrollerden geçtiğini ve neyin öncelikli olduğunu birlikte görmek isterseniz teklif formundan bize yazabilirsiniz. Söz verebileceğimiz şey yüzde yüz güvenlik değil, riskin bilinçli şekilde azaltılması ve sorun anında hazırlıklı olmaktır.
Sıkça sorulan sorular
Küçük bir işletmeyim, sitem neden hacklensin?
Çünkü saldırıların çoğu hedef seçmez. Otomatik araçlar siteleri toplu olarak tarar ve bilinen bir açık bulduğu yere girer. Küçük siteler çoğu zaman daha az bakım gördüğü için daha kolay hedeftir.
WordPress güvenli bir altyapı mı?
WordPress çekirdeği düzenli güvenlik güncellemesi alır ve küçük güvenlik sürümleri çoğu sitede kendiliğinden uygulanır. Sorunların büyük kısmı çekirdekten değil, güncellenmeyen eklentilerden, zayıf parolalardan ve eski sunucu yazılımından kaynaklanır. Hiçbir altyapı tek başına yüzde yüz güvenli değildir.
Bir güvenlik eklentisi kurmak yeterli mi?
Tek başına yeterli değildir. Eklenti giriş sınırı, tarama ya da güvenlik duvarı gibi işlerde yardımcı olabilir; ama güncellemeler, iki aşamalı doğrulama, rol düzeni ve denenmiş yedeklerin yerini tutmaz. Mümkünse giriş sınırı ve güvenlik duvarı sunucu ya da CDN düzeyinde kurulmalıdır.
WordPress sitem hacklendi, yedekten geri yüklemem yeterli mi?
Temiz bir yedek hızlı bir başlangıçtır, ama saldırganın girdiği yol kapatılmadan geri yüklenen site yeniden hacklenebilir. Geri yüklemeden sonra eklentileri güncelleyin, tüm parolaları değiştirin ve giriş yolunu bulup kapatın.
Hacklenme her zaman KVKK bildirimi gerektirir mi?
Kişisel veriler başkalarınca elde edildiyse bildirim yükümlülüğü doğabilir; Kurul’a bildirim için öngörülen süre, ihlalin öğrenilmesinden itibaren en geç 72 saattir. Her olayın kendi koşulları olduğu için değerlendirmeyi hukukçunuzla birlikte yapın.
Site güvenliği çalışmasının süresi ve fiyatı neye göre belirlenir?
Sitenin büyüklüğüne, kullanılan eklenti sayısına, mevcut güncellik durumuna, sitenin hacklenmiş olup olmadığına ve tek seferlik mi sürekli mi çalışılacağına göre. Her iş kapsamına göre değiştiği için süre ve fiyat teklifte netleşir.
Kaynaklar
Bu yazıda dayandığımız birincil kaynaklar (erişim: Kasım 2026). Platform kuralları ve belgeler değişebilir; güncel metni kaynağından kontrol edin.
- WordPress Geliştirici Kaynakları: Hardening WordPress
- WordPress Geliştirici Kaynakları: Kaba kuvvet saldırıları
- WordPress.org: Sunucu gereksinimleri
- WordPress.org: WordPress’i güncelleme
- WordPress.org: Sitem hacklendi (SSS)
- Google Search Console Yardım: Güvenlik sorunları raporu
- OWASP: HTTP güvenlik başlıkları
- KVKK: Veri ihlali bildirimi (Kurul kararı 2019/10)
- USOM: Ulusal Siber Olaylara Müdahale Merkezi